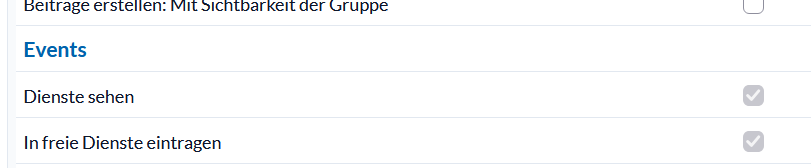Nur eigenen Dienst eintragen können
-
Dieser Beitrag wurde gelöscht! -
Echt ungünstig, dass es hierfür keine Möglichkeit gibt. Dann wirds wohl doch wieder die Papierliste. So ist es halt echt schwierig die Leute davon zu überzeugen ChurchTools zu verwenden, wenn man immer wieder auf alternative Methoden ausweichen muss. Eine zusätzliche Berechtigung sollte doch möglich sein.
-
@Karl sagte in Nur eigenen Dienst eintragen können:
Echt ungünstig, dass es hierfür keine Möglichkeit gibt. Dann wirds wohl doch wieder die Papierliste. So ist es halt echt schwierig die Leute davon zu überzeugen ChurchTools zu verwenden, wenn man immer wieder auf alternative Methoden ausweichen muss. Eine zusätzliche Berechtigung sollte doch möglich sein.
Wieso ist das ein so kritisches Verhalten, dass bei euch damit die komplette Dienstplanung (wenn nicht gar ganz ChurchTools) damit unnutzbar wird?
Immerhin kommen 1000 andere Gemeinden damit irgendwir klar.
-
@Simon2 Ich wüsste nicht geschrieben zu haben, dass die komplette Dienstplanung unnutzbar wird. Ich war gestern leicht frustriert. Meine Ausdrucksweise war etwas forsch. Für diesen Anwendungsfall können wir halt CT nicht nutzen und müssen ausweichen. Wenn man immer wieder ausweichen muss, werden die Leute irgendwann träge und verwenden wieder Whatsapp anstatt ChurchTools. Mit ChurchTools möchte man den Overhead der Kommunikation und Absprache ja auch irgendwie verringern. Wir haben halt oft Veranstaltungen oder andere Listen wo sich Leute eintragen können für bestimmte Sachen. Würde mich eigentlich wundern, wenn wir die einzigen sind.
-
@Karl Hi Karl,
das klang halt so ("Dann müssen wir mit Papierliste arbeiten und können unsere Leute nicht von CT überzeugen")
Vielleicht liegt ja auch ein Missverständnis vor: In der derzeitigen CT-Implementierung können Leute sich selbst zum Dienst eintragen!!
... sie können aber auch Andere vorschlagen (also nicht "einteilen" - solange sie nicht Planerrechte haben (*) ).
Damit kommen wir eigentlich sehr gut klar.
Aber der Threadersteller hätte halt gerne, dass man Letzteres abklemmt (was ich für nicht so dringend halte ... da sehe ich kein großes Missbrauchs- oder -verständnispotential).(*) ... übrigens im Gegenteil zur "ausgelegten Papierliste": Da kann JEDER JEDEN fest eintragen ... und der Eingetragene bekommt das nicht mal mit.
-
@Simon2 Du hast recht. Mein Fehler. Tut mir leid. Meine initiale Nachricht war so nicht richtig.
-
Ich stehe nun zum ersten mal selbst vor genau diesem Problem.
So wie bei @ini ("Kaffee kochen") gibt es bei uns einen Dienst, in dem sich prinzipiell jeder eintagen können soll. Gleichzeitig ergibt es bei diesem Dienst keinen Sinn, andere vorzuschlagen. Die Liste der möglichen Personen ist unendlich lang und unübersichtlich.
Hier wäre es cool, wenn man irgendwo bei dem Dienst ein Häckchen setzen könnte und sowit die Wahl hätte: berechtigte Person kann niemand anderen vorschlagen.Werde auch bei diesem FR voten.

-
@Simon2 Hallo!
Ich suche auch nach einer Möglichkeit, möglichst nur sich selbst für einen Dienst einzutragen. Aktuell sehe ich bei der Gruppe nur mehr zwei relevante Event-Berechtigungen („view servicegroup” und „edit servicegroup”). Wurde hier vielleicht inzwischen wieder etwas verändert?
Mit „view servicegroup” alleine sehe ich die Dienste, kann aber weder mich selbst eintragen noch sie anderwertig besetzen. Ist ein Dienst leer, wird „+ besetzen” angezeigt, aber nur der Text ohne Link. Mit „edit servicegroup” hingegen habe ich die volle Palette an Rechten, bis hin zu Zu- und Absagen für andere Personen ohne deren Information — nicht nur Anfragen, die erst einmal bestätigt werden müssten.
Übersehe ich etwas oder wurde hier eine Funktion, die offenbar früher einmal so funktioniert hat (für andere nur Anfragen stellen, aber keine Zusagen geben) wieder geändert? Bei den Ressourcen geht das ja auch wunderbar…
-
@baheibru Spontan würde ich sagen, dass das Entscheidende das gruppenspezifische Recht "Planer" ist.
Müsste ich aber ausprobieren und bin gerade auf dem Sprung. -
@baheibru
Vergib die folgenden beiden gruppeninternen Rechte und verknüpfe die Gruppe mit dem entsprechenden Dienst in dessen Stammdaten. So funktioniert es jedenfalls bei uns.